Aller au contenu
SkillClass
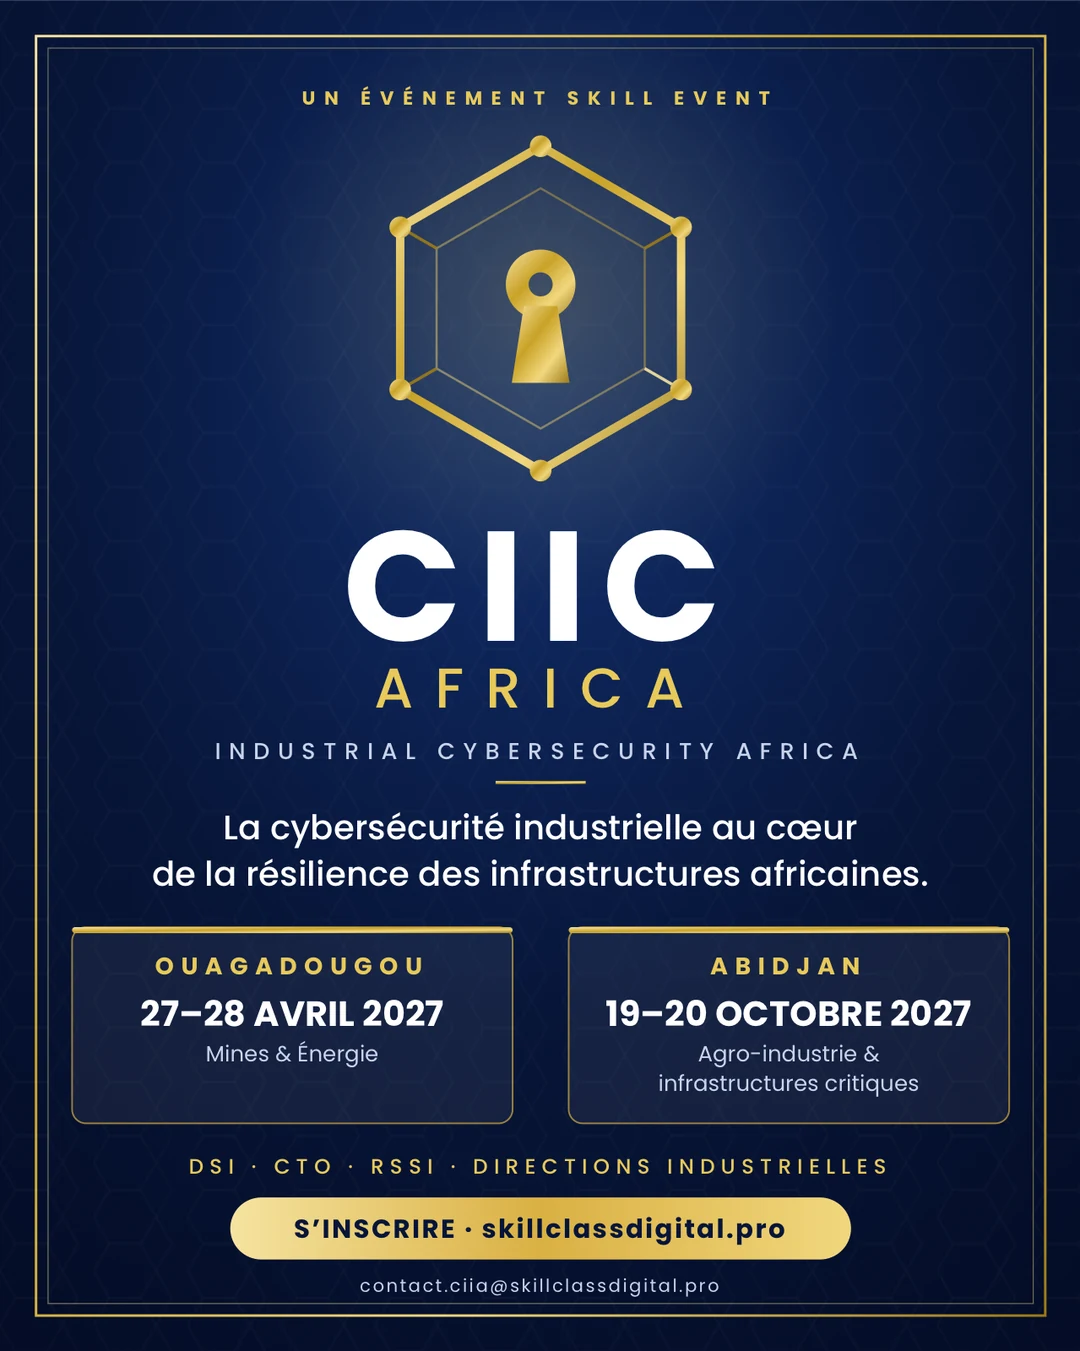
CIIC AFRICA — Industrial Cybersecurity Africa

Un événement SkillClass Event

CIIC AFRICA

INDUSTRIAL CYBERSECURITY AFRICA

CIIC — Cybersécurité Industrielle · Industrial Cybersecurity

La cybersécurité industrielle au cœur de la résilience des infrastructures africaines.

DSI · CTO · RSSI · Directions industrielles

Ouagadougou
Abidjan

Le forum

Le rendez-vous africain de la cybersécurité industrielle et de la résilience des infrastructures critiques.

CIIC AFRICA réunit décideurs, experts et acteurs industriels autour des enjeux de sécurisation des systèmes industriels, de maîtrise des risques cyber et de continuité des activités.

À travers ses éditions nationales, le forum favorise le partage d'expertise, les retours d'expérience et la coopération entre les écosystèmes industriels et cyber du continent.

La transformation numérique des opérations industrielles ouvre de nouvelles perspectives, mais accroît également l'exposition des systèmes de production aux risques cyber. La protection des environnements OT/ICS, des systèmes de contrôle et des infrastructures critiques devient un enjeu majeur de continuité, de sécurité et de performance.

CIIC AFRICA crée un espace de dialogue entre décideurs, responsables de cybersécurité, experts techniques, industriels et partenaires afin de partager les pratiques, de mieux comprendre les risques et de renforcer la résilience des organisations.

Les grands axes

  • Cybersécurité des environnements industriels OT/ICS et SCADA
  • Convergence IT/OT et gouvernance des risques cyber
  • Protection des infrastructures critiques
  • Continuité d'activité et résilience industrielle
  • Gestion de crise après un incident cyber industriel
  • Intelligence artificielle : opportunités, menaces et maîtrise des risques
  • Référentiels et bonnes pratiques, notamment IEC/ISA 62443

Nos éditions

Ouagadougou · Burkina Faso

Mines, énergie et cybersécurité industrielle

La première étape de CIIC AFRICA met l'accent sur les enjeux de cybersécurité des secteurs minier et énergétique, ainsi que sur la protection des environnements industriels et des infrastructures critiques associés.

  • Cybersécurité des mines et des opérations d'exploitation
  • Sécurisation des installations énergétiques
  • Protection des systèmes industriels OT/ICS et SCADA
  • Gestion des risques cyber et continuité des opérations
  • Résilience des infrastructures critiques
  • Intelligence artificielle et évolution des menaces industrielles
  • Exercice de gestion de crise cyber industrielle : décision, coordination, communication et continuité d'activité
Abidjan · Côte d'Ivoire

Agro-industrie et infrastructures industrielles critiques

La deuxième étape élargit la dynamique de CIIC AFRICA aux enjeux de cybersécurité des chaînes de production et de transformation agro-industrielles, notamment dans les filières cacao, coton et anacarde, ainsi qu'à la protection des infrastructures industrielles critiques.

  • Élargir la portée régionale de CIIC AFRICA
  • Renforcer les partenariats avec les acteurs industriels et technologiques
  • Développer le hub numérique de CIIC AFRICA
  • Lancer le premier rapport annuel de CIIC AFRICA

La programmation détaillée et les modalités de participation de l'étape d'Abidjan seront communiquées ultérieurement.

Programme

Programme scientifique — étape de Ouagadougou

Jour 1

Ouverture officielle, état des lieux Mines & Énergie

  1. 08h00–08h45

    Accueil et enregistrement des participantsCérémonie

    Remise des kits, badges et livrets officiels — café de bienvenue.

  2. 08h45–09h00

    Cérémonie d'ouvertureCérémonie

    Présentation du cabinet organisateur et des objectifs du forum.

    Directrice, SkillClass Event

  3. 09h00–09h20

    Allocution officielle d'ouvertureCérémonie

    Enjeux de la cybersécurité pour les secteurs miniers et énergétiques du Burkina Faso et de l'espace AES.

    Représentant du ministère des Mines et de l'Énergie — Burkina Faso

  4. 09h20–09h40

    Mot des partenaires institutionnelsCérémonie

    Chambre des Mines du Burkina Faso, ANPTIC, régulateurs de l'énergie, partenaires Or.

  5. 09h40–09h55

    Photo officielle et passage médiasCérémonie

    Interview presse — couverture RTB et médias partenaires.

  6. 09h55–10h45

    Pourquoi la cybersécurité industrielle devient un enjeu stratégique pour l'AfriquePlénière

    Panorama des incidents majeurs 2020–2026, cartographie des groupes APT ciblant les secteurs extractif et énergétique, vecteurs d'attaque privilégiés, risque pour la production, la sécurité humaine et la continuité d'activité, coût économique pour les opérateurs.

    Dr Farell Folly, président du comité scientifique

  7. 10h45–11h25

    Mines et énergies africaines : quand la cybersécurité rencontre la réalité opérationnellePlénière

    Maturité cyber des opérateurs régionaux, incidents récents non divulgués, contraintes propres à l'espace AES — connectivité, ressources humaines, budget. Quels systèmes sont les plus exposés, comment les sécuriser sans interrompre l'activité, gérer les prestataires et protéger les sites éloignés.

    Responsable cybersécurité d'un groupe minier — nom à confirmer

  8. 11h25–11h45

    Pause-café — visite de l'espace expositionPause

  9. 11h45–12h25

    Cadre réglementaire et obligations légalesPlénière

    Lois nationales au Burkina Faso et dans la CEDEAO, directive NIS africaine, obligations de notification des incidents, responsabilité du dirigeant, sanctions.

    Juriste spécialisé / représentant ANPTIC — à confirmer

  10. 12h25–13h05

    Les dirigeants face au risque cyber dans les mines et l'énergieTable ronde

    Comment le risque cyber est-il géré au niveau direction ? Quelle gouvernance pour les PME minières et les opérateurs énergétiques ? Rôle du conseil d'administration.

    Trois directeurs généraux (mines et énergie) — modération : Dr Farell Folly

  11. 13h05–14h20

    Déjeuner officiel — networking et espace expositionPause

  12. 14h20–15h50

    Protéger les systèmes de contrôle industriel miniersSalle A — Mines

    Spécificités OT et IT, cartographie des risques SCADA, segmentation réseau, retour d'expérience sur un incident réel. Pour ingénieurs automatismes et instrumentation, responsables maintenance, RSSI et DSI de sociétés minières, techniciens SCADA/PLC. Niveau intermédiaire.

    Intervenant à confirmer

  13. 14h20–15h50

    Sécuriser les réseaux électriques, pétroliers et gaziersSalle B — Énergie

    SCADA électricité comparé aux pipelines et dépôts, protection des postes intelligents et des systèmes de contrôle de production. Pour ingénieurs exploitation réseaux, techniciens SCADA de postes et centrales, ingénieurs pipelines et dépôts, RSSI et DSI d'opérateurs énergie. Niveau intermédiaire.

    Intervenant à confirmer

  14. 14h20–15h50

    Construire un SMSI adapté aux opérations minières et énergétiquesSalle C — Gouvernance

    ISO 27001 en contexte industriel, analyse de risques EBIOS RM, politique de sécurité, cas pratique de gap analysis. Pour RSSI, DSI, risk managers, responsables qualité et conformité, auditeurs internes, directeurs juridiques. Niveau débutant à intermédiaire.

    Intervenant à confirmer

  15. 15h50–16h05

    Pause-café — espace expositionPause

  16. 16h05–16h55

    Anatomie d'une cyberattaque contre une mine ou une centralePlénière

    Reconstitution d'un incident réel anonymisé : reconnaissance, intrusion initiale, mouvement latéral, chiffrement et demande de rançon, impact opérationnel et financier, leçons tirées.

    Analyste Threat Intelligence, CERT national ou privé — à confirmer

  17. 16h55–17h35

    Exploiter le renseignement cyber dans les secteurs miniers et énergétiquesPlénière

    Sources OSINT et CLOSINT, plateformes de partage sectoriel (ISAC), indicateurs de compromission, intégration dans les SOC, démonstration d'une plateforme.

    Intervenant à confirmer

  18. 17h35–18h05

    Synthèse du Jour 1 et questions-réponsesPlénière

    Dr Farell Folly, président du comité scientifique

  19. 18h05–18h20

    Clôture protocolaire de la journéeCérémonie

  20. À partir de 20h

    Cocktail de gala et networking VIPNetworking

    Dîner de gala réservé aux participants VIP, conférenciers et partenaires — remise des trophées partenaires.

Jour 2

Solutions opérationnelles, exercice de crise et perspectives régionales

  1. 08h30–08h45

    Accueil et récapitulatif du Jour 1Cérémonie

    Comité d'organisation

  2. 08h45–09h35

    Bâtir une architecture de cybersécurité pour un opérateur minier ou énergétiquePlénière

    Zero Trust en environnement industriel, segmentation IT/OT, SOC externalisé ou internalisé, EDR sur postes industriels, gestion des identités et des accès privilégiés, budget et priorisation.

    Intervenant à confirmer

  3. 09h35–10h20

    Pétrole et gaz : sécuriser les chaînes d'approvisionnement énergétiques de l'espace AESTable ronde

    Vulnérabilités des dépôts, pipelines et stations-service, rôle des sociétés nationales d'hydrocarbures dans la continuité d'approvisionnement, coordination entre opérateurs pétroliers, électriciens et régulateurs.

    Panel — modération : Dr Farell Folly

  4. 10h20–11h05

    Gestion de crise cyber : du plan de réponse à la reprise d'activitéPlénière

    Cadre de réponse aux incidents (NIST, CERT), constitution d'une cellule de crise, communication interne et externe, PCA et PRA propres aux opérations minières et énergétiques, couverture cyber-assurance.

    Intervenant à confirmer

  5. 11h05–11h25

    Pause-café — visite de l'espace expositionPause

  6. 11h25–12h55

    Sécuriser les réseaux des sites isolésSalle A — Réseaux

    Architecture mine-siège et centrale-siège, liaison satellitaire sécurisée, détection d'intrusion en environnement OT, supervision continue. Pour ingénieurs télécoms et réseaux, administrateurs de sites isolés, responsables infrastructure IT/OT. Niveau intermédiaire.

    Intervenant à confirmer

  7. 11h25–12h55

    Former et sensibiliser les équipes minières et énergétiquesSalle B — Facteur humain

    Phishing ciblé, programme de sensibilisation adapté au terrain, gestion des prestataires et sous-traitants, culture cyber en milieu industriel. Pour responsables RH et formation, managers d'équipes terrain, référents sécurité de proximité, communication interne. Aucun prérequis technique.

    Intervenant à confirmer

  8. 11h25–12h55

    Technologies émergentes au service de la cyber-résilienceSalle C — Innovation

    IA et apprentissage automatique pour la détection d'anomalies, blockchain pour la traçabilité, IoT industriel sécurisé, démonstrations de solutions partenaires. Pour DSI, CTO, responsables innovation, ingénieurs data et IA, chefs de projet digitalisation. Niveau intermédiaire.

    Intervenant à confirmer

  9. 14h15–16h15

    Exercice de gestion de crise — « Opération Réseau Noir »Exercice pratique

    Mise en situation collective au format table-top : une attaque coordonnée frappe simultanément le SCADA d'une mine et le réseau de distribution d'un opérateur énergétique. Répartis en cellules de crise, les participants reçoivent une série d'injects et décident sous contrainte de temps. Alerte et qualification (30 min), analyse de la situation (40 min), arbitrage entre continuité de production et sécurité (30 min), communication de crise (20 min), débriefing (30 min). Exercice animé par des facilitateurs, sans aucune action technique réelle sur un système.

    Facilitateurs SkillClass Event et experts en gestion de crise

  10. 16h30–17h15

    Vers une coopération régionale pour la cybersécurité des mines et de l'énergieTable ronde

    Création d'un ISAC sectoriel mines-énergie, partage d'incidents entre opérateurs, rôle des États et des régulateurs dans l'espace AES et la CEDEAO, financement de la cyber-résilience collective.

    Panel mixte : représentants gouvernementaux, dirigeants mines et énergie, experts CERT, partenaires

  11. 17h15–17h35

    Synthèse des deux journéesPlénière

    Points saillants du forum, recommandations et prochaines étapes du tour.

    Dr Farell Folly, président du comité scientifique

  12. 17h35–17h55

    Mot de clôture des autorités et des partenairesCérémonie

    Adoption de la Déclaration d'Ouagadougou sur la cybersécurité industrielle en Afrique, annonce de la prochaine étape du tour à Abidjan.

    Représentant ministériel et Mme Solange Gbaka

  13. 17h55–18h15

    Remise des attestations et des trophéesCérémonie

    Attestation officielle pour chaque participant, trophées d'excellence, photo de groupe finale.

Le programme peut faire l'objet d'ajustements mineurs selon les disponibilités des intervenants. La version définitive sera communiquée quinze jours avant le forum.

Informations pratiques

Format
Deux jours · présentiel et en ligne · plus de 200 décideurs attendus
Langues
Français (officiel) · anglais
Tenue
Tenue professionnelle de rigueur — décontractée chic acceptée
Connectivité
Wi-Fi haut débit dédié · lien de streaming sécurisé communiqué aux inscrits en ligne
Documentation
Supports des intervenants et actes du forum disponibles sous sept jours

Tarifs et inscription

Choisissez le pass qui correspond à votre profil. Les tarifs sont indiqués par personne, en francs CFA.

  • Pass VIP

    Tous les avantages du pass Standard, avec le dîner de gala, des places réservées en tête de rangée et un accès privilégié aux intervenants.

    500 000 FCFA≈ 762 € · par personne

    S'inscrire
  • Pass Standard

    Accès complet : conférences, ateliers parallèles, pauses-café, déjeuners et actes du forum.

    350 000 FCFA≈ 534 € · par personne

    S'inscrire
  • Pass Institutionnel

    Tous les avantages du pass Standard. Réservé aux administrations, structures publiques, sociétés d'État et opérateurs publics de l'énergie, des mines ou de l'eau.

    250 000 FCFA≈ 381 € · par personne

    S'inscrire
  • Pass À distance

    Accès numérique en direct aux conférences et aux actes du forum.

    175 000 FCFA≈ 267 € · par personne

    S'inscrire
  • Pass Étudiant et chercheur

    Accès aux conférences et aux pauses-café, sur présentation d'un justificatif académique en cours de validité.

    50 000 FCFA≈ 76 € · par personne

    S'inscrire

Une remise de groupe de 10 % s'applique sur tous les pass à partir de trois participants inscrits ensemble. Chaque participant reçoit son propre accès nominatif.

Vous inscrivez plusieurs collaborateurs ou vous avez une question ? Écrivez-nous.

Les montants en euros sont donnés à titre indicatif.

Comité scientifique

Quatre praticiens et certificateurs de la cybersécurité industrielle, basés en Afrique et en Europe, garantissent la rigueur technique et la pertinence opérationnelle du programme.

  • Dr Farell Folly

    Dr Farell Folly

    Président du comité scientifique

    Senior Expert Cybersécurité industrielle, TÜV SÜD IS GmbH

    • Cybersécurité industrielle OT/ICS
    • IEC 62443
    • ISO 27001 · NIS2
    • Certification d'infrastructures critiques

    Docteur en cybersécurité, ingénieur polytechnicien et lieutenant-colonel (er.), Farell Folly est un dirigeant et conseiller stratégique international disposant de vingt années d'expérience à l'intersection de la défense, de la sécurité nationale, de la gouvernance numérique, des technologies émergentes et de la protection des infrastructures critiques. Son parcours associe responsabilités gouvernementales, direction stratégique dans l'industrie, diplomatie et coopération internationale, recherche scientifique et commandement militaire : il a exercé auprès ou au sein des Nations unies, de l'US AFRICOM, de l'ICANN, de l'administration publique et d'autorités de régulation, avant de prendre la direction mondiale d'un centre de compétence cybersécurité au sein de TÜV SÜD. Ses interventions couvrent les stratégies nationales et sectorielles de cybersécurité, la résilience des infrastructures critiques, la gouvernance et la réglementation, la cybersécurité industrielle, le cloud et l'IA. Il a conseillé, évalué ou accompagné des organisations gouvernementales, militaires et industrielles de premier plan dans l'aéronautique, la défense, le nucléaire, l'énergie, le pétrole et le raffinage, en Europe, en Afrique et au Moyen-Orient. Il est titulaire des certifications CISSP, ISA/IEC 62443 et Google Cloud Professional Architect & Engineer.

  • Cédric Ndong

    Cédric Ndong

    RSSI / CISO Zone Afrique

    Eramet (Gabon)

    • Cybersécurité minière
    • Infrastructures critiques
    • Continuité d'activité
    • Risque cyber industriel

    Expert en cybersécurité, audit et gouvernance des systèmes d'information, Cédric Ndong capitalise sur plus de quinze ans d'expérience, dont près de quatre années en audit des SI chez Ernst & Young à Paris puis Deloitte à Libreville, avant d'occuper notamment les fonctions de RSSI Afrique au sein du groupe Eramet. Fondateur de CN Consulting et du Forum de la cybersécurité au Gabon, il accompagne entreprises et institutions dans l'audit SI, la maîtrise des risques cyber, la sensibilisation et le renforcement de leur résilience numérique. Mandela Washington Fellow, il associe l'exigence méthodologique acquise en cabinets internationaux, une expérience opérationnelle de terrain et une connaissance approfondie des enjeux numériques africains.

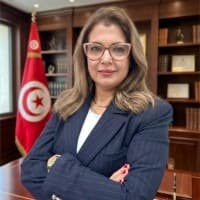
  • Olaya Bhaloul Ghenia

    Olaya Bhaloul Ghenia

    Directrice Cybersécurité

    STEG, Société tunisienne de l'électricité et du gaz (Tunisie)

    • Cybersécurité de l'énergie
    • Infrastructures critiques
    • ISO 27001
    • Gouvernance et protection des données

    Ingénieure en informatique, titulaire d'un MBA international de l'Université Paris Dauphine, de l'IAE Paris et d'Esprit Tunisie, Olaya Bhaloul Ghenia est une dirigeante tunisienne spécialisée en cybersécurité et en protection des infrastructures énergétiques critiques. Forte de plus de vingt-huit années d'expérience à la STEG, elle a construit son parcours à travers l'audit des systèmes d'information, l'organisation, la planification stratégique et la gouvernance du numérique. Elle dirige aujourd'hui la sécurité des systèmes d'information de l'opérateur national tunisien d'électricité et de gaz, avec une attention particulière portée à la résilience cyber des infrastructures industrielles et à la convergence des environnements IT et OT. Certifiée CISO, CDPO, ISO/IEC 27001 Lead Auditor et Lead Implementer, elle intervient également dans l'enseignement supérieur, où elle dispense des cours de niveau master et encadre des projets de fin d'études et de recherche. Son engagement a été reconnu à l'échelle internationale : sélectionnée parmi les cinquante femmes leaders de la cybersécurité en Afrique, elle figure parmi les trois lauréates de la distinction Women Cyber Security Executive de WiCSME 2022, et fut finaliste du prix Cybersecurity Woman of the Year en 2023.

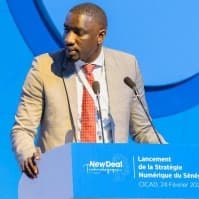
  • Idy Demba Thiam

    Idy Demba Thiam

    Expert international en cybersécurité industrielle

    Schneider Electric · Fondateur de CyberNum

    • IEC/ISA 62443
    • Cybersécurité des systèmes industriels
    • Environnements de contrôle
    • Audit et conformité industriels

    Consultant en cybersécurité industrielle et protection des infrastructures critiques, fondateur de CYBERNUM (Dakar) et de CYBER-4T (Paris), Idy Demba Thiam a quinze ans d'expérience auprès de grands groupes industriels de l'énergie, du pétrole et du gaz, du ferroviaire, de l'automobile et de la défense — General Electric, Schneider Electric, Renault, Sagemcom, Bureau Veritas, SAR, CIE. Ancien développeur et architecte logiciel embarqué (SCADA, PLC, RTU, passerelles, IoT), il intervient aussi bien en stratégie, gouvernance, risques et conformité (IEC 62443, ISO/SAE 21434, RED, CRA, NIS 2) qu'en security by design et SDLC. Premier Africain certifié IEC 62443 Expert, il est également CISSP et ISO 27001. Il a été conseiller technique cyber et digital du ministère sénégalais des Télécommunications et du Numérique, où il a coordonné l'élaboration du New Deal technologique.

Partenariats & sponsoring

L'Afrique connaît une accélération de l'industrialisation et de la numérisation de ses infrastructures critiques : mines automatisées, réseaux énergétiques intelligents, chaînes de transformation agro-industrielle connectées, sites manufacturiers pilotés par des systèmes de contrôle industriel, et infrastructures télécoms qui irriguent l'ensemble de ces secteurs.

Cette transformation s'accompagne d'une exposition croissante à des risques cyber dont l'impact dépasse la perte de données : arrêt de production, atteinte à la sécurité des personnes, rupture de chaînes d'approvisionnement stratégiques.

CIIC AFRICA propose aux entreprises industrielles, aux acteurs technologiques, aux fournisseurs de solutions et aux institutions concernées par la résilience des infrastructures critiques de contribuer à une dynamique africaine de partage d'expertise et de coopération.

Les partenariats peuvent soutenir la visibilité de la marque, la participation aux échanges professionnels et la mise en relation avec les décideurs et experts du secteur, selon les modalités définies dans le dossier de sponsoring.

Pourquoi devenir partenaire ?

Une visibilité stratégique

  • Présence de marque sur tous les supports
  • Exposition auprès des décideurs
  • Couverture médiatique et digitale

Un accès privilégié aux acteurs clés

  • Secteurs minier, énergétique, pétrolier et gazier
  • Responsables cybersécurité
  • Directions informatiques
  • Institutions publiques
  • Investisseurs et partenaires

Une valorisation de votre expertise

  • Présentation de solutions
  • Prises de parole
  • Démonstrations produits
  • Networking B2B

Les quatre niveaux de partenariat

  • Platinum1 places par étape

    • Logo très grand sur tous les supports
    • Remerciement en plénière
    • Intervention d'un expert en plénière ou en atelier
    • Deux kakémonos
    • Grand stand prémium inclus
    • Dix invitations, dont quatre au gala VIP
  • Gold2 places par étape

    • Grand logo sur les supports
    • Remerciement en plénière
    • Intervention d'un expert en atelier
    • Un kakémono
    • Stand inclus
    • Six invitations, dont trois au gala VIP
    • Contenu sur le hub numérique
  • Silver3 places par étape

    • Logo moyen sur les supports
    • Remerciement en plénière
    • Quatre invitations, dont deux au gala VIP
    • Stand en option
  • Bronze4 places par étape

    • Logo standard sur les supports du forum
    • Deux invitations, dont une au gala VIP
    • Stand en option

Vous pouvez également sponsoriser

  • Pause-café
  • Déjeuner
  • Badges
  • Sacs participants
  • Wi-Fi
  • Supports médias
  • Sessions ateliers
  • Stand d'exposition
  • Sponsor exclusif du gala VIP
  • Parrain des trophées et des attestations

Pour figurer sur l'ensemble des supports de communication, la convention de partenariat doit être signée avant le 16 février 2027.

Solange Gbaka, direction du forum · contact.ciic@skillclassdigital.pro

Contact

Pour toute question relative au forum, écrivez-nous ou appelez-nous.

Téléphone
+225 94 19 82 93

Choisissez les catégories que vous autorisez. Vous pouvez modifier ce choix à tout moment via « Paramètres cookies » en bas de page.

Le point SkillClass

L'actualité de la formation, une fois par mois.

Prochains forums, sessions à venir et analyses sur la cybersécurité industrielle et la formation. Un e-mail par mois, pas davantage.

Votre adresse sert uniquement à l'envoi de cette newsletter. Elle n'est utilisée à aucune autre fin, ni cédée à des tiers.

Votre adresse sert uniquement à cette newsletter. Voir notre politique de confidentialité.